Tester un agent de navigation sur le vrai Web est un mauvais marché. Le Web change chaque heure, alors un test réussi le mardi peut échouer le mercredi pour des raisons qui n’ont rien à voir avec l’agent. Pire, un agent avec un vrai accès peut causer de vrais torts. Il peut passer une vraie commande, publier dans un vrai compte, ou suivre une consigne hostile enfouie dans une vraie page. Google avait besoin d’un endroit où son agent Chrome pourrait échouer fort, souvent, et sans coût pour personne hors du laboratoire.
La réponse, détaillée par les ingénieurs de Chrome AI Security Aaron Selya et Charles Qian le 19 novembre 2026, est ce que Google appelle la dimension miroir. C’est une version synthétique du Web construite pour évaluer la navigation automatique, la fonction de navigation par agent dans Chrome. L’agent parcourt ce qui ressemble à l’Internet ordinaire. En dessous, rien de ce qu’il touche n’est réel.
Google Mirror Dimension
Site officielUn environnement interne d’évaluation pour les agents qui utilisent un navigateur, construit par l’équipe Chrome AI Security pour valider les protections autour de la navigation automatique de Chrome. Cas d’usage principal : rouler des tâches de navigation répétables et des tests hostiles d’injection de consigne contre un agent dans des réglages Web réalistes, sans effet secondaire sur de vrais sites, de vrais comptes ou du vrai argent.
Fonctions clés : des milliers de sites Web simulés tirés de parcours d’usage quotidiens; de vraies adresses conservées pendant qu’un mandataire local sert des pages synthétiques; des certificats créés à la volée pour que le navigateur en bac à sable accepte l’échange; un harnais multi agent qui cherche, construit et critique de nouveaux sites de test; et une injection dynamique d’attaques par des en têtes HTTP cachés, pour que l’adresse de la page reste propre pendant que le contenu devient hostile.
Avantages : les tests sont sûrs, répétables et remis à une base propre, et les attaques peuvent être placées dans le texte, les images, la structure de la page ou les réponses d’outils à toute étape d’une longue tâche. Limites : l’environnement est interne, Google n’a publié aucun taux de réussite ni d’échec qui en sorte, et un Web synthétique, aussi soigné soit il, reste un modèle du Web plutôt que le Web lui même.
Le problème de pratiquer en public
Un agent qui utilise un navigateur fait plus que lire. Devant une consigne sans adresse, le modèle doit deviner la destination, former un plan, puis cliquer, défiler et taper son chemin dans un site qu’il n’a peut être jamais vu sous cette forme exacte. Google donne un exemple simple dans son billet : un utilisateur demande à l’agent d’ouvrir son compte vidéo et d’aller chercher le plus récent épisode d’un balado pour un vol. L’agent choisit l’adresse lui même.
Évaluer ce comportement demande des milliers d’actions de lecture et d’écriture sur des centaines de sites, roulées encore et encore. Sur le Web public, chaque passage part d’un Web différent de celui de la veille, et les effets secondaires d’un passage peuvent persister dans le suivant. Une évaluation sérieuse demande le contraire : la sécurité, la fiabilité et un point de départ propre et identique chaque fois. C’est tout l’argument pour un Web de test hermétique, un environnement scellé qui ne laisse aucun trafic entrer ni sortir.
Même adresse, autre dimension
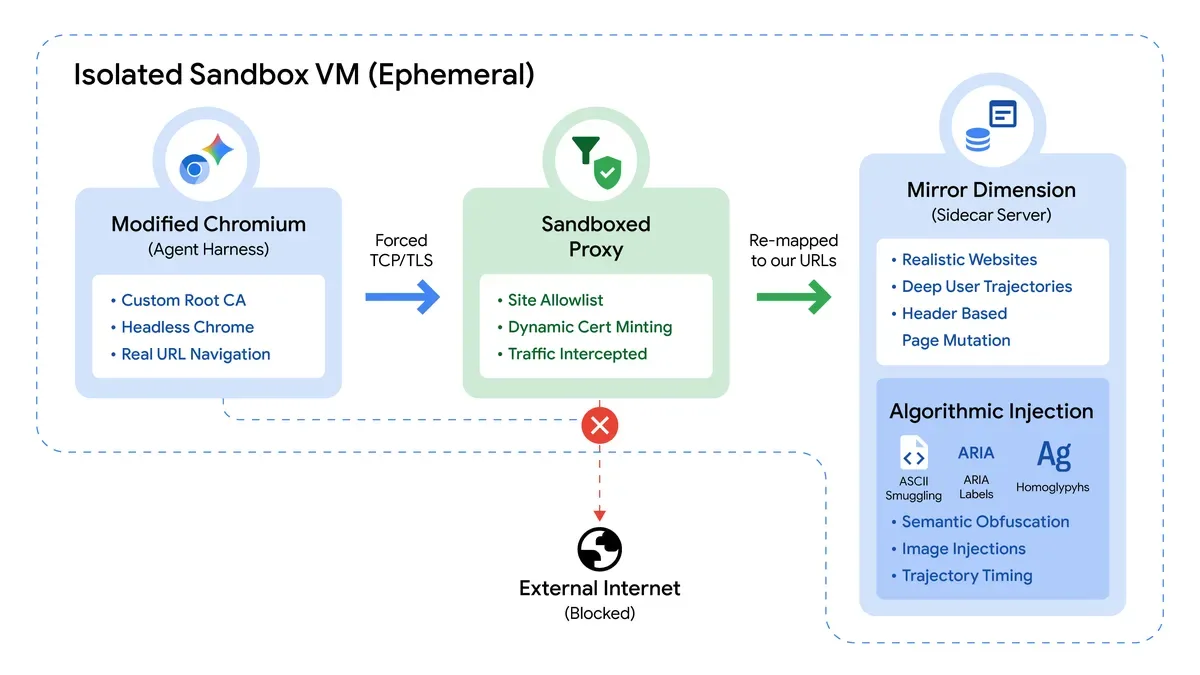
Le tour le plus net du système est aussi le plus révélateur. Si chaque site de test vivait sous une seule adresse de bac à sable évidente, l’agent pourrait apprendre à repérer le test. Google appelle ce risque la conscience de l’évaluation : le modèle soupçonne qu’il est évalué et se comporte comme il ne se comporterait peut être pas en liberté. Un test que le sujet peut détecter est un test plus faible.
Alors l’agent navigue vers la vraie adresse, exactement comme il le ferait pour un utilisateur. Sous la surface, Chrome sans interface roule dans un bac à sable gVisor isolé. Le bac à sable capte la connexion réseau avant qu’elle puisse atteindre le DNS externe ou l’Internet public et la route vers un mandataire local, qui sert le site généré à la place.
Cette interception a, dans sa forme, le même geste que Chrome existe pour bloquer. Un navigateur qui accepterait des pages échangées d’un mandataire local sans preuve serait un cadeau pour les attaquants, alors le mandataire doit prouver son identité en termes cryptographiques. Il crée des certificats TLS feuille à la volée, rattachés à une autorité de certification racine sur mesure que Google installe dans le Chrome du bac à sable au démarrage. Sur la machine d’un vrai utilisateur, un attaquant externe ne peut pas installer une telle racine sans détenir déjà un accès profond à l’appareil. Dans un bac à sable que Google contrôle entièrement, le même geste est sûr, et les sites synthétiques se valident normalement.
Des agents bâtissent le Web qui teste des agents
Un faux Web ne fonctionne que s’il semble réel à grande échelle. Une page statique ou une boutique à moitié finie vend la mèche, et un agent qui repère un décor mince peut retomber dans la conscience de l’évaluation. Google dit que le bac à sable doit couvrir un terrain aussi varié que des places de marché de services locaux, des passages à la caisse de boutiques, des fils de médias sociaux et des sites de recettes, avec des centaines de pages interactives dont l’état change pendant que l’agent travaille.
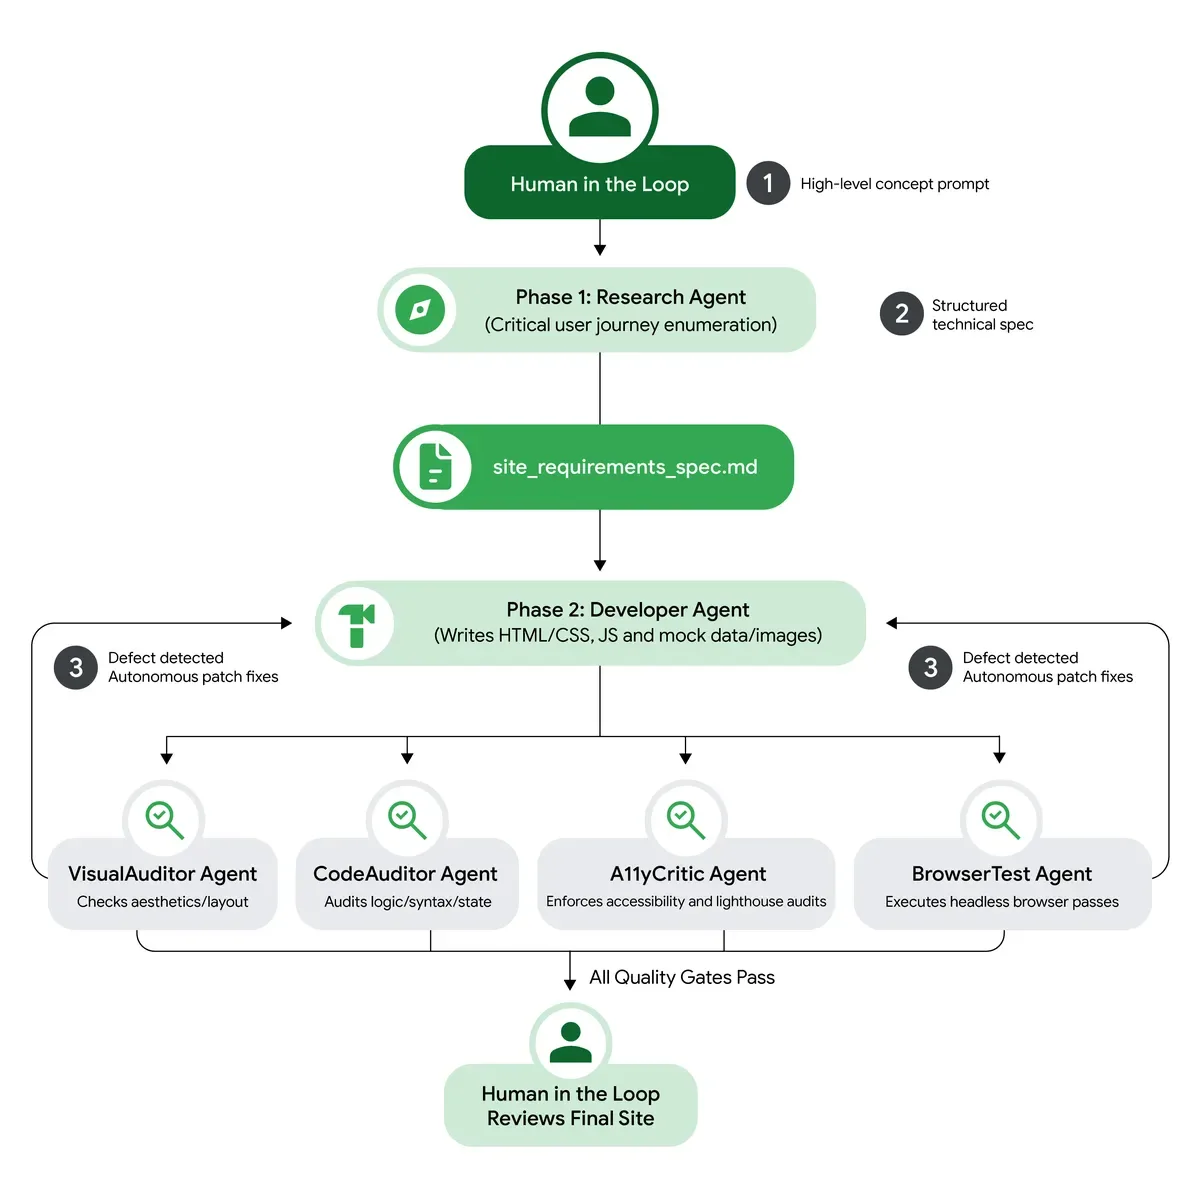
Bâtir cela à la main ne suivrait jamais le rythme, alors Google a construit un harnais de développement de sites où des agents font la construction. Une personne définit le parcours d’usage de haut niveau à tester. Le travail se divise ensuite en trois rôles. Un agent de recherche écrit la spécification du site, en listant des besoins comme le filtrage de produits, la persistance du panier, les vérifications de coupons et un passage à la caisse en plusieurs étapes, et il peut dessiner des maquettes d’interface avec le modèle d’image Nano Banana. Un agent constructeur transforme la spécification en HTML, CSS et JavaScript qui fonctionnent, avec des mises en page adaptatives et une navigation entre les pages. Des agents critiques notent ensuite le résultat selon les habitudes de production : si les étiquettes d’accessibilité fonctionnent, si les vérifications de formulaires attrapent les cas limites, si la console montre des erreurs de script, et si les éléments s’affichent correctement à des tailles d’écran variées.
Les constructeurs travaillent par Chrome DevTools for Agents, que Google décrit comme les yeux et les mains des sous agents. Au lieu de lire le code source comme du texte, ils inspectent des captures d’écran de la page affichée, cliquent et tapent sur de vrais éléments, et regardent comment le site se comporte pendant qu’un parcours roule. Quand un critique trouve une faute, le constructeur la corrige et les critiques regardent de nouveau, y compris quand une correction crée une faute fraîche de son cru.
Les lecteurs qui suivent la course des agents de navigateur reconnaîtront l’enjeu ici. Notre profil de Browser Use 1.0.6 couvre une bibliothèque libre qui remet un vrai navigateur à un modèle, et notre test documentaire de l’usage du navigateur par GitHub Copilot couvre un agent qui agit dans vos propres sessions ouvertes. Les deux histoires pointent vers la même question ouverte : qui peut répéter ces agents quelque part en sécurité avant qu’ils agissent quelque part pour vrai. La réponse de Google, pour son propre agent, est de posséder la scène de répétition au complet.
Un Web hostile, servi en douce
Posséder chaque couche du Web de test sert directement le but de sécurité. La menace au centre du design est l’injection indirecte de consigne, où des instructions cachées dans du contenu Web non fiable tentent de pousser un agent vers des actions que son utilisateur n’a jamais demandées. Un agent de navigation perçoit bien plus que le texte visible. Il voit les mises en page affichées, la structure sous jacente de la page, les étiquettes d’accessibilité et les réponses structurées d’outils comme WebMCP. Une charge hostile peut se cacher dans n’importe laquelle de ces couches, à n’importe quelle étape d’une longue tâche.
Parce que Google contrôle le serveur, il peut placer une charge dans n’importe laquelle de ces surfaces et la changer à la volée : du texte injecté, une image injectée, une étiquette d’accessibilité malveillante, ou une réponse d’outil modifiée. Cela transforme le bac à sable en banc d’essai pour des attaques qui arrivent de plusieurs directions au fil d’une tâche à plusieurs tours, plutôt qu’un seul paragraphe méchant sur une seule page.
La livraison de ces attaques devait devenir plus subtile. Une première version passait le choix de la charge dans l’adresse même de la page, comme un paramètre de requête visible. Les modèles de pointe ont remarqué. Google dit que des agents devenaient à répétition conscients de l’évaluation simplement en repérant un paramètre qui n’avait pas sa place sur ce site. Le design actuel passe les identifiants de charge dans des en têtes de requête HTTP sur mesure, en nommant X-Sandbox-Injection-Key comme exemple. Le serveur lit l’en tête, sert la page mutée, et retire le signal. L’adresse que l’agent voit reste impeccable.
La dimension miroir en un coup d'œil
- Créateur
- Google, équipe Chrome AI Security
- Annonce
- 19 novembre 2026, dans un billet Chrome Security d'Aaron Selya et Charles Qian
- But
- Évaluer et durcir la navigation automatique de Chrome et ses protections
- Contenu
- Des milliers de sites Web simulés; des centaines de pages interactives à état
- Confinement
- Chrome sans interface dans un bac à sable gVisor isolé; aucune route vers le DNS public ni l'Internet ouvert
- Redirection
- Mandataire local d'interception servant des sites synthétiques sous de vraies adresses
- Tour de confiance
- Certificats créés à la volée depuis une racine sur mesure installée seulement dans le bac à sable
- Construction des sites
- Agents de recherche, de construction et de critique, pilotés par Chrome DevTools for Agents
- Cible des attaques
- Injection indirecte de consigne dans le texte, les images, la structure des pages, les étiquettes et les réponses d'outils
- Livraison des attaques
- Choix de charge passé dans des en têtes HTTP cachés, jamais dans l'adresse visible
- Accès
- Interne à Google; aucune diffusion publique annoncée
- Faits vérifiés
- 20 novembre 2026
Ce qui fonctionne
- De vraies adresses et une confiance forgée gardent le test invisible pour l'agent testé
- Chaque passage repart d'une base propre, alors les résultats se comparent d'un changement à l'autre
- Les attaques peuvent se cacher dans toute couche qu'un agent perçoit, à toute étape d'une longue tâche
- Des agents qui bâtissent et critiquent les sites de test laissent le faux Web grandir plus vite que des gabarits faits à la main
Ce qui ne fonctionne pas
- Interne seulement, sans accès public, sans diffusion et sans moyen indépendant de vérifier les affirmations
- Aucun taux de réussite, taux d'échec ou faiblesse trouvée publié pour juger la navigation automatique
- Les sites synthétiques sont bâtis pour sembler réels, mais un modèle du Web peut encore rater le désordre du vrai
- Le tour du certificat ne fonctionne que parce que Google contrôle tout le bac à sable, alors le motif demande du soin partout ailleurs
Lequel devriez vous choisir
Vous ne pouvez pas choisir la dimension miroir elle même. Il n’y a rien à installer et aucune liste d’attente à joindre. Ce que vous pouvez choisir, c’est le poids à donner au motif derrière elle, et cela dépend de votre place.
Si vous utilisez la navigation automatique de Chrome, prenez ceci comme un bon signe sans note jointe. Google répète son agent contre des attaques cachées à une échelle que les tests à la main ne peuvent pas atteindre, et il le fait avant que ces attaques rencontrent vos comptes. C’est le bon ordre des opérations. Ce n’est pas une preuve que les protections tiennent, parce que Google a partagé la méthode de répétition et retenu les résultats.
Si vous bâtissez des agents de navigation, c’est la partie qui vaut la copie. Un trafic scellé, de vraies adresses, des attaques cachées de la barre d’adresse, et une base qui se remet à zéro sont des choix de design que toute équipe sérieuse peut adopter en plus petit. La moitié coûteuse est le Web synthétique lui même. Google a eu besoin d’agents pour le bâtir, ce qui vous dit ce qu’un faux Internet convaincant coûte.
Si vous évaluez des agents pour gagner votre vie, notez ce qui manque. Un environnement de test aussi élaboré répond encore seulement aux questions que ses constructeurs ont pensé poser, sur des sites que ses constructeurs ont pensé bâtir. Le vrai Web garde l’avantage de la surprise. Cet écart n’est pas une raison de rejeter l’approche. C’est une raison de lire toute future affirmation de sécurité qui en sort avec les limites de l’environnement en tête.
Réflexions finales
Il y a une récursion plaisante dans ce système. Des agents bâtissent le Web, des agents parcourent le Web, et d’autres agents cachent des attaques dedans, tout cela pour qu’un seul agent mérite un peu plus de confiance sur le Web qu’aucun d’eux n’a le droit de toucher. Il serait facile de se moquer de la dépense de bâtir un deuxième Internet juste pour tester une fonction de navigateur. La moquerie s’efface quand on imagine l’autre choix : répéter sur le premier Internet, avec votre compte de magasinage comme scène.
L’argument de clôture de Google est que des bacs à sable scellés avec des Internets entièrement synthétiques deviendront la base du travail de sécurité des agents à mesure qu’ils gagnent en capacité et en observation. Cette prédiction est plausible, et l’ingénierie de ce billet est la preuve la plus forte en sa faveur jusqu’ici. Ce qui réglerait le débat est la seule chose que le billet ne contient pas : des résultats. Quand Google commencera à publier combien de fois son agent tombe pour les attaques que son faux Web lui sert, la dimension miroir cessera d’être un atelier impressionnant et deviendra une mesure avec laquelle tout le monde peut argumenter. D’ici là, elle se lit au mieux comme une méthode sérieuse, décrite ouvertement, avec son verdict encore scellé dans le bac à sable.
Sources
- Source première, mécanismes, chiffres d’échelle et diagrammes : Mirror Dimension for Agents: Evaluating Browser-Use Agents Without the Web, Google Chrome Security
- Couverture indépendante de l’annonce et du plan d’élargir l’accès interne : Google Built a Giant Mirror Dimension Internet to Test Its Chrome AI Agents, reportage Wired via Technologist Mag
- Diagrammes : Google. Image principale : Dirty Static, générée dans le style maison
FIN DE LA TRANSMISSION
Restez curieux. Remettez tout en question.