Probar un agente de navegación en la web real es un mal trato. La web cambia cada hora, así que una prueba que pasó el martes puede fallar el miércoles por razones que no tienen nada que ver con el agente. Peor aún, un agente con acceso real puede causar daño real. Puede hacer un pedido real, publicar en una cuenta real, o seguir una instrucción hostil escondida en una página real. Google necesitaba un lugar donde su agente de Chrome pudiera fallar fuerte, seguido, y sin costo para nadie fuera del laboratorio.
La respuesta, detallada por los ingenieros de Chrome AI Security Aaron Selya y Charles Qian el 19 de noviembre de 2026, es lo que Google llama la dimensión espejo. Es una versión sintética de la web construida para evaluar la navegación automática, la función de navegación con agentes dentro de Chrome. El agente recorre lo que parece el Internet ordinario. Debajo, nada de lo que toca es real.
Google Mirror Dimension
Sitio oficialUn entorno interno de evaluación para agentes que usan un navegador, construido por el equipo de Chrome AI Security para validar las protecciones en torno a la navegación automática de Chrome. Caso de uso principal: ejecutar tareas de navegación repetibles y pruebas hostiles de inyección de instrucciones contra un agente en escenarios web realistas, sin efectos secundarios en sitios reales, cuentas reales ni dinero real.
Funciones clave: miles de sitios web simulados tomados de recorridos de uso cotidiano; direcciones reales conservadas mientras un proxy local sirve páginas sintéticas; certificados creados al vuelo para que el navegador aislado acepte el cambio; un arnés de varios agentes que investiga, construye y critica sitios de prueba nuevos; e inyección dinámica de ataques mediante encabezados HTTP ocultos, para que la dirección de la página se mantenga limpia mientras el contenido se vuelve hostil.
Ventajas: las pruebas son seguras, repetibles y vuelven a una base limpia, y los ataques pueden colocarse en texto, imágenes, estructura de la página o respuestas de herramientas en cualquier paso de una tarea larga. Limitaciones: el entorno es interno, Google no ha publicado tasas de éxito ni de fracaso que salgan de él, y una web sintética, por cuidada que sea, sigue siendo un modelo de la web y no la web misma.
El problema de practicar en público
Un agente que usa un navegador hace más que leer. Ante una instrucción sin dirección, el modelo tiene que inferir el destino, formar un plan, y luego hacer clic, desplazarse y escribir su camino por un sitio que quizá nunca vio en esa forma exacta. Google da un ejemplo sencillo en su publicación: un usuario pide al agente que abra su cuenta de video y busque el episodio más reciente de un pódcast para un vuelo. El agente elige la dirección por sí mismo.
Evaluar ese comportamiento exige miles de acciones de lectura y escritura en cientos de sitios, ejecutadas una y otra vez. En la web pública, cada ejecución parte de una web distinta a la del día anterior, y los efectos secundarios de una ejecución pueden persistir en la siguiente. Una evaluación seria necesita lo contrario: seguridad, fiabilidad y un punto de partida limpio e idéntico cada vez. Ese es todo el argumento a favor de una web de prueba hermética, un entorno sellado que no deja entrar ni salir tráfico.
Misma dirección, otra dimensión
El truco más limpio del sistema es también el más revelador. Si cada sitio de prueba viviera bajo una sola dirección de entorno evidente, el agente podría aprender a detectar la prueba. Google llama a ese riesgo conciencia de la evaluación: el modelo sospecha que está siendo evaluado y se comporta de formas en que quizá no se comportaría en libertad. Una prueba que el sujeto puede detectar es una prueba más débil.
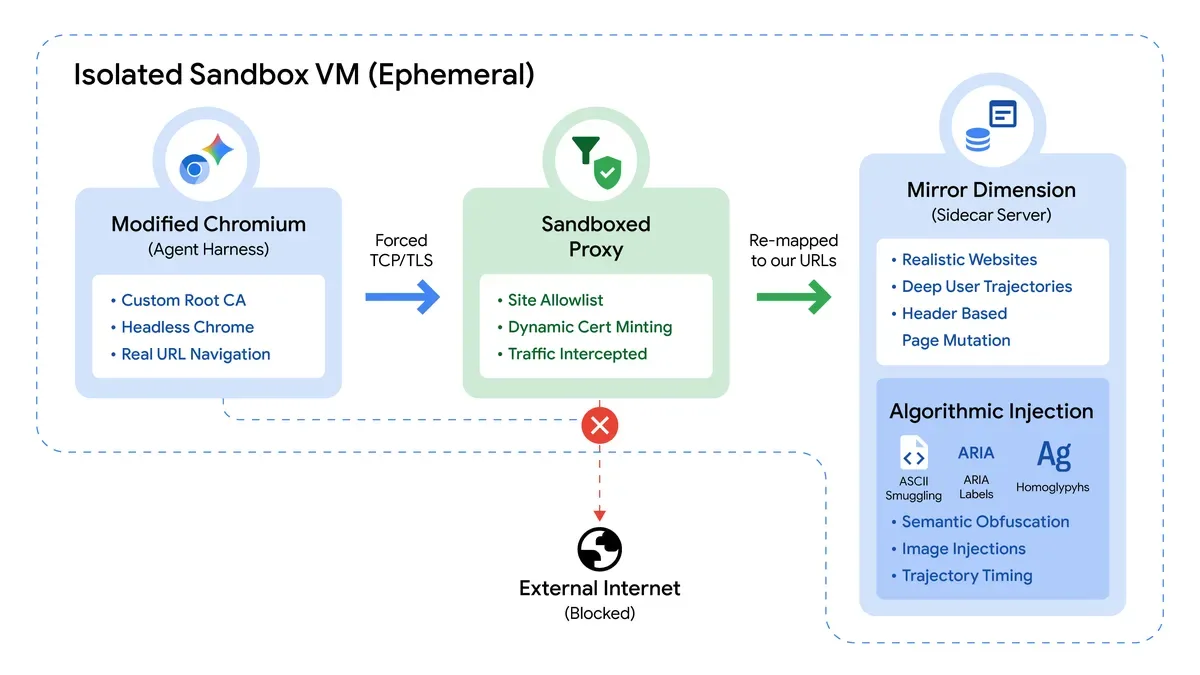
Así que el agente navega a la dirección real, exactamente como lo haría para un usuario. Bajo la superficie, Chrome sin interfaz corre dentro de un entorno aislado gVisor. El entorno captura la conexión de red antes de que pueda llegar al DNS externo o al Internet público y la dirige a un proxy local, que sirve el sitio generado en su lugar.
Esa interceptación tiene, en su forma, el mismo gesto que Chrome existe para bloquear. Un navegador que aceptara páginas cambiadas de un proxy local sin prueba sería un regalo para los atacantes, así que el proxy tiene que probar su identidad en términos criptográficos. Crea certificados TLS de hoja al vuelo, encadenados a una autoridad de certificación raíz a medida que Google instala en el Chrome aislado al arrancar. En la máquina de un usuario real, un atacante externo no puede instalar una raíz así sin tener ya un acceso profundo al dispositivo. Dentro de un entorno que Google controla por completo, el mismo paso es seguro, y los sitios sintéticos se validan con normalidad.
Agentes construyen la web que prueba agentes
Una web falsa solo funciona si se siente real a gran escala. Una página estática o una tienda a medio terminar delata el juego, y un agente que detecta un decorado pobre puede volver a la conciencia de la evaluación. Google dice que el entorno tiene que cubrir un terreno tan variado como mercados locales de servicios, pagos de compras, muros de redes sociales y sitios de recetas, con cientos de páginas interactivas cuyo estado cambia mientras el agente trabaja.
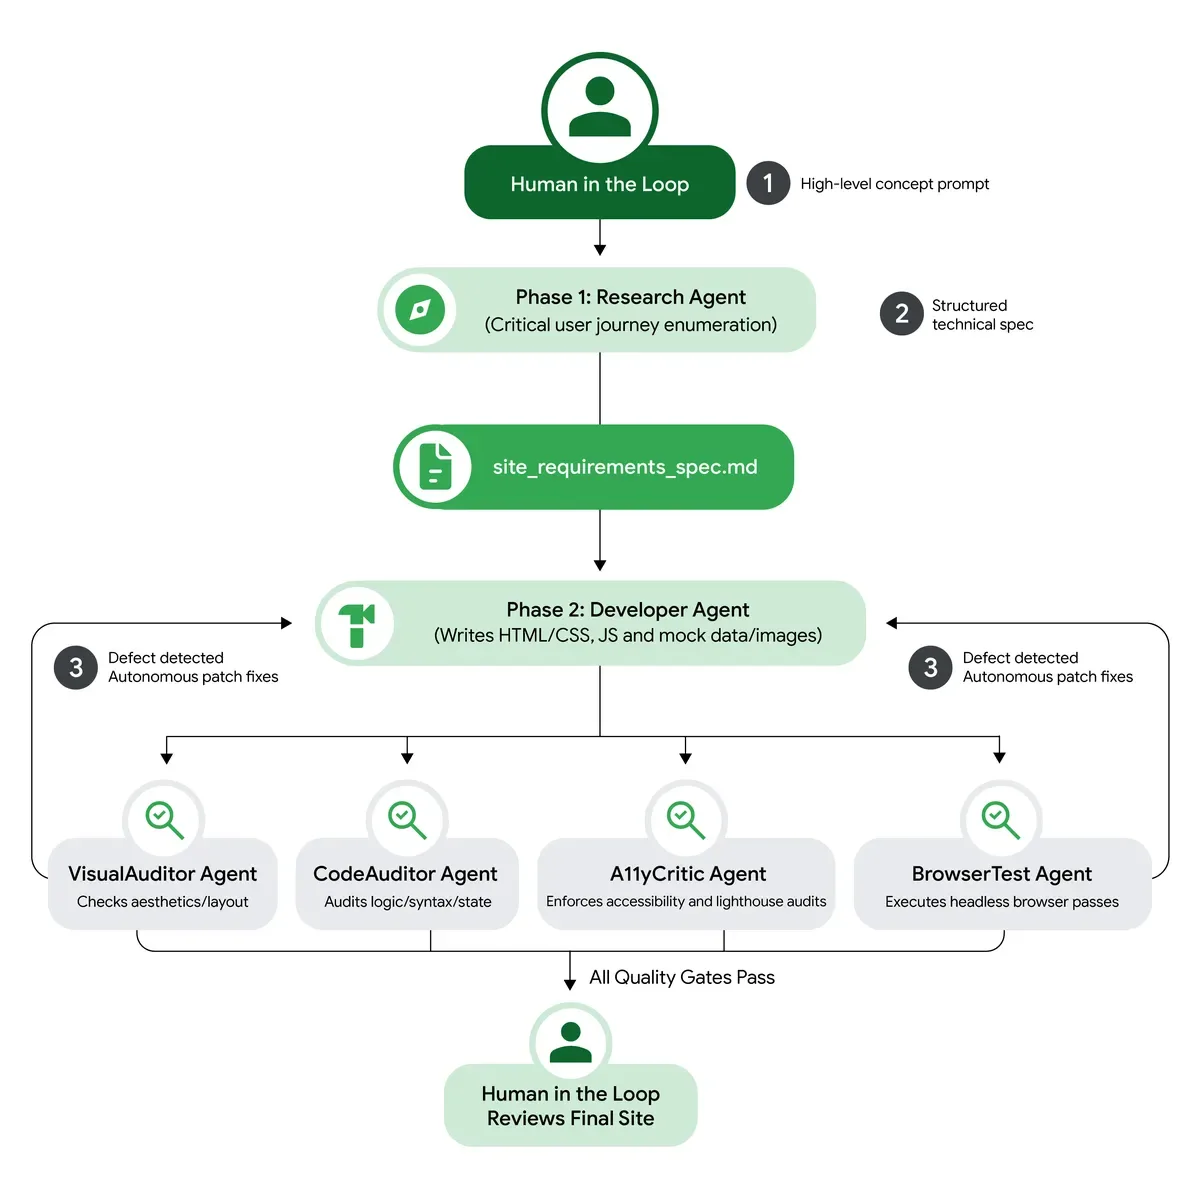
Construir eso a mano nunca seguiría el ritmo, así que Google construyó un arnés de desarrollo de sitios en el que agentes hacen la construcción. Una persona define el recorrido de uso de alto nivel que se quiere probar. Luego el trabajo se divide en tres roles. Un agente de investigación escribe la especificación del sitio, con necesidades como filtrado de productos, persistencia del carrito, validación de cupones y un pago en varios pasos, y puede dibujar maquetas de interfaz con el modelo de imagen Nano Banana. Un agente constructor convierte la especificación en HTML, CSS y JavaScript que funcionan, con diseños adaptables y navegación entre páginas. Agentes críticos califican después el resultado según hábitos de producción: si las etiquetas de accesibilidad funcionan, si los controles de formularios atrapan los casos límite, si la consola muestra errores de script, y si los elementos se ven bien en tamaños de pantalla variados.
Los constructores trabajan mediante Chrome DevTools for Agents, que Google describe como los ojos y las manos de los subagentes. En vez de leer el código fuente como texto, inspeccionan capturas de la página renderizada, hacen clic y escriben en elementos reales, y miran cómo se comporta el sitio mientras corre un recorrido. Cuando un crítico encuentra una falla, el constructor la corrige y los críticos miran de nuevo, incluso cuando una corrección crea una falla nueva propia.
Quienes siguen la carrera de los agentes de navegador reconocerán lo que está en juego aquí. Nuestro perfil de Browser Use 1.0.6 cubre una biblioteca abierta que entrega un navegador real a un modelo, y nuestra reseña documentada del uso del navegador en GitHub Copilot cubre un agente que actúa dentro de tus propias sesiones iniciadas. Ambas historias apuntan a la misma pregunta abierta: quién puede ensayar estos agentes en un lugar seguro antes de que actúen en un lugar real. La respuesta de Google, para su propio agente, es ser dueño del escenario de ensayo por completo.
Una web hostil, servida en silencio
Ser dueño de cada capa de la web de prueba sirve de forma directa al objetivo de seguridad. La amenaza en el centro del diseño es la inyección indirecta de instrucciones, donde instrucciones escondidas dentro de contenido web no confiable intentan empujar a un agente hacia acciones que su usuario nunca pidió. Un agente de navegación percibe mucho más que el texto visible. Ve los diseños renderizados, la estructura interna de la página, las etiquetas de accesibilidad y las respuestas estructuradas de herramientas como WebMCP. Una carga hostil puede esconderse en cualquiera de esas capas, en cualquier paso de una tarea larga.
Como Google controla el servidor, puede colocar una carga en cualquiera de esas superficies y cambiarla al vuelo: texto inyectado, una imagen inyectada, una etiqueta de accesibilidad maliciosa, o una respuesta de herramienta alterada. Eso convierte el entorno en un banco de pruebas para ataques que llegan desde varias direcciones a lo largo de una tarea de varios turnos, en vez de un solo párrafo desagradable en una sola página.
La entrega de esos ataques tuvo que volverse más sutil. Una versión temprana pasaba la elección de la carga en la propia dirección de la página, como un parámetro de consulta visible. Los modelos de frontera lo notaron. Google dice que los agentes se volvían conscientes de la evaluación una y otra vez solo por detectar un parámetro que no pertenecía a ese sitio. El diseño actual pasa los identificadores de carga en encabezados de petición HTTP a medida, y nombra X-Sandbox-Injection-Key como ejemplo. El servidor lee el encabezado, sirve la página mutada, y retira la señal. La dirección que ve el agente se mantiene impecable.
La dimensión espejo de un vistazo
- Creador
- Google, equipo de Chrome AI Security
- Anuncio
- 19 de noviembre de 2026, en una publicación de Chrome Security de Aaron Selya y Charles Qian
- Propósito
- Evaluar y reforzar la navegación automática de Chrome y sus protecciones
- Contenido
- Miles de sitios web simulados; cientos de páginas interactivas con estado
- Contención
- Chrome sin interfaz en un entorno aislado gVisor; sin ruta al DNS público ni al Internet abierto
- Redirección
- Proxy local de interceptación que sirve sitios sintéticos bajo direcciones reales
- Truco de confianza
- Certificados creados al vuelo desde una raíz a medida instalada solo dentro del entorno
- Construcción de sitios
- Agentes de investigación, construcción y crítica, dirigidos mediante Chrome DevTools for Agents
- Foco de ataque
- Inyección indirecta de instrucciones en texto, imágenes, estructura de páginas, etiquetas y respuestas de herramientas
- Entrega de ataques
- Elección de carga pasada en encabezados HTTP ocultos, nunca en la dirección visible
- Acceso
- Interno de Google; sin lanzamiento público anunciado
- Datos verificados
- 20 de noviembre de 2026
Lo que funciona
- Las direcciones reales y la confianza forjada mantienen la prueba invisible para el agente probado
- Cada ejecución vuelve a una base limpia, así que los resultados se comparan entre cambios
- Los ataques pueden esconderse en cualquier capa que un agente percibe, en cualquier paso de una tarea larga
- Agentes que construyen y critican los sitios de prueba dejan que la web falsa crezca más rápido que plantillas hechas a mano
Lo que no funciona
- Solo interno, sin acceso público, sin lanzamiento y sin forma independiente de verificar las afirmaciones
- Sin tasas de éxito, tasas de fracaso ni debilidades encontradas publicadas para juzgar la navegación automática
- Los sitios sintéticos se construyen para sentirse reales, pero un modelo de la web aún puede perderse el desorden de la real
- El truco del certificado solo funciona porque Google controla todo el entorno, así que el patrón exige cuidado en cualquier otro lugar
Cuál deberías elegir
No puedes elegir la dimensión espejo en sí. No hay nada que instalar y ninguna lista de espera a la que unirse. Lo que sí puedes elegir es cuánto peso dar al patrón que hay detrás, y eso depende de dónde estés.
Si usas la navegación automática de Chrome, tómalo como una buena señal sin nota adjunta. Google está ensayando su agente contra ataques ocultos a una escala que las pruebas a mano no pueden alcanzar, y lo hace antes de que esos ataques se encuentren con tus cuentas. Ese es el orden correcto de operaciones. No es prueba de que las protecciones aguanten, porque Google compartió el método de ensayo y retuvo los resultados.
Si construyes agentes de navegación, esta es la parte que vale la pena copiar. Tráfico sellado, direcciones reales, ataques ocultos de la barra de direcciones, y una base que se reinicia son decisiones de diseño que cualquier equipo serio puede adoptar en forma más pequeña. La mitad cara es la web sintética en sí. Google necesitó agentes para construirla, lo que te dice lo que cuesta un Internet falso convincente.
Si evalúas agentes para ganarte la vida, nota lo que falta. Un entorno de prueba tan elaborado aún responde solo las preguntas que sus constructores pensaron en hacer, en sitios que sus constructores pensaron en construir. La web real mantiene la ventaja de la sorpresa. Esa brecha no es razón para descartar el enfoque. Es razón para leer cualquier futura afirmación de seguridad que salga de él con los límites del entorno en mente.
Reflexiones finales
Hay una recursión agradable en este sistema. Agentes construyen la web, agentes recorren la web, y otros agentes esconden ataques dentro de ella, todo para que un solo agente merezca un poco más de confianza en la web que ninguno de ellos tiene permitido tocar. Sería fácil burlarse del gasto de construir un segundo Internet solo para probar una función de navegador. La burla se desvanece cuando imaginas la alternativa: ensayar en el primer Internet, con tu cuenta de compras como escenario.
El argumento de cierre de Google es que los entornos sellados con Internets por completo sintéticos se volverán la base del trabajo de seguridad de agentes a medida que ganen capacidad y observación. Esa predicción es plausible, y la ingeniería de esta publicación es la evidencia más fuerte a su favor hasta ahora. Lo que cerraría el debate es lo único que la publicación no contiene: resultados. Cuando Google empiece a publicar con qué frecuencia su agente cae ante los ataques que su web falsa le sirve, la dimensión espejo dejará de ser un taller impresionante y se volverá una medida con la que cualquiera puede discutir. Hasta entonces, se lee mejor como un método serio, descrito con apertura, con su veredicto aún sellado dentro del entorno.
Fuentes
- Fuente primaria, mecanismos, cifras de escala y diagramas: Mirror Dimension for Agents: Evaluating Browser-Use Agents Without the Web, Google Chrome Security
- Cobertura independiente del anuncio y el plan de ampliar el acceso interno: Google Built a Giant Mirror Dimension Internet to Test Its Chrome AI Agents, reportaje de Wired vía Technologist Mag
- Diagramas: Google. Imagen principal: Dirty Static, generada en estilo de la casa
FIN DE LA TRANSMISIÓN
Mantén la curiosidad. Cuestiónalo todo.