Le boîtier sous le téléviseur travaillait pour quelqu’un d’autre. Google a dit le 2 novembre que plus de 1,3 million de boîtiers décodeurs sont sortis de l’usine avec une porte dérobée dans le micrologiciel, et que le fabricant lui même l’a construite, l’a exploitée et en a vendu l’accès. Les serveurs de contrôle sont maintenant hors service. La porte dérobée est toujours dans les boîtiers.
Ce n’était pas un pirate qui s’est introduit de l’extérieur. Le Google Threat Intelligence Group affirme que l’implant était livré avec le produit, qu’il a survécu aux vérifications que les appareils certifiés doivent réussir, et qu’il a transformé le matériel du salon en espace locatif pour des criminels. Les propriétaires n’ont reçu aucune demande de consentement, aucun avis et aucun interrupteur pour l’éteindre.
L’annonce
Google estime avec un degré de confiance élevé que la porte dérobée et le réseau de zombies ont été intentionnellement développés, déployés et exploités à des fins lucratives par Videostrong Technology Co. Videostrong est un OEM et un ODM Android, ce qui signifie qu’il construit des appareils sous ses propres noms et conçoit du matériel que d’autres marques vendent comme le leur. Google affirme avoir trouvé le logiciel malveillant intégré directement dans de nombreux modèles d’appareils et de nombreuses marques, sur plusieurs années.
Le démantèlement a été une opération conjointe. Google a travaillé avec l’Agence nationale de police du Japon et avec Lumen, HUMAN Security, Plume, Synthient et TrendAI pour cartographier le réseau et le perturber à la fin d’octobre. Google a ensuite pris des mesures juridiques contre les domaines et les serveurs utilisés pour contrôler le réseau de zombies et pour installer des modules malveillants sur les boîtiers.
Un fabricant d’appareils qui infecte intentionnellement ses utilisateurs avec un logiciel malveillant commet une rupture de confiance inacceptable.
Google s’en est aussi pris aux clients de la porte dérobée, et pas seulement à son constructeur. L’entreprise a pris des mesures juridiques contre les domaines de contrôle de plus d’une douzaine de familles de logiciels malveillants qui ont été chargées sur les appareils par XCPE. Comme ces affiliés diffusent aussi leurs modules par d’autres canaux, Google estime que la coupure de leurs domaines de contrôle coupera l’accès à au moins 10 millions d’appareils compromis supplémentaires.
Comment fonctionnait la porte dérobée
La porte dérobée principale, suivie sous le nom de x.cpe et fonctionnant sous le nom de com.oemservice dans certaines versions, se trouve dans le micrologiciel et fonctionne au niveau de privilège android.uid.system. C’est le niveau du système d’exploitation lui même, bien au dessus de tout ce qu’une application ordinaire peut atteindre. Si un utilisateur la désinstalle, le paquet se réinstalle lui même à partir de la partition /oem/ lorsque le boîtier redémarre.
Depuis la fin de 2024, la conception fonctionne en trois étapes, selon Google. La porte dérobée assure le contact avec les serveurs de contrôle. Un chargeur, com.abc.nexus, faisait fonctionner les modules lucratifs, même si Google dit que ce chargeur a été récemment abandonné en faveur de plus petits compte gouttes déguisés en applications système Android. La troisième étape, ce sont les modules eux mêmes, construits par des affiliés et chargés sur les boîtiers moyennant des frais.
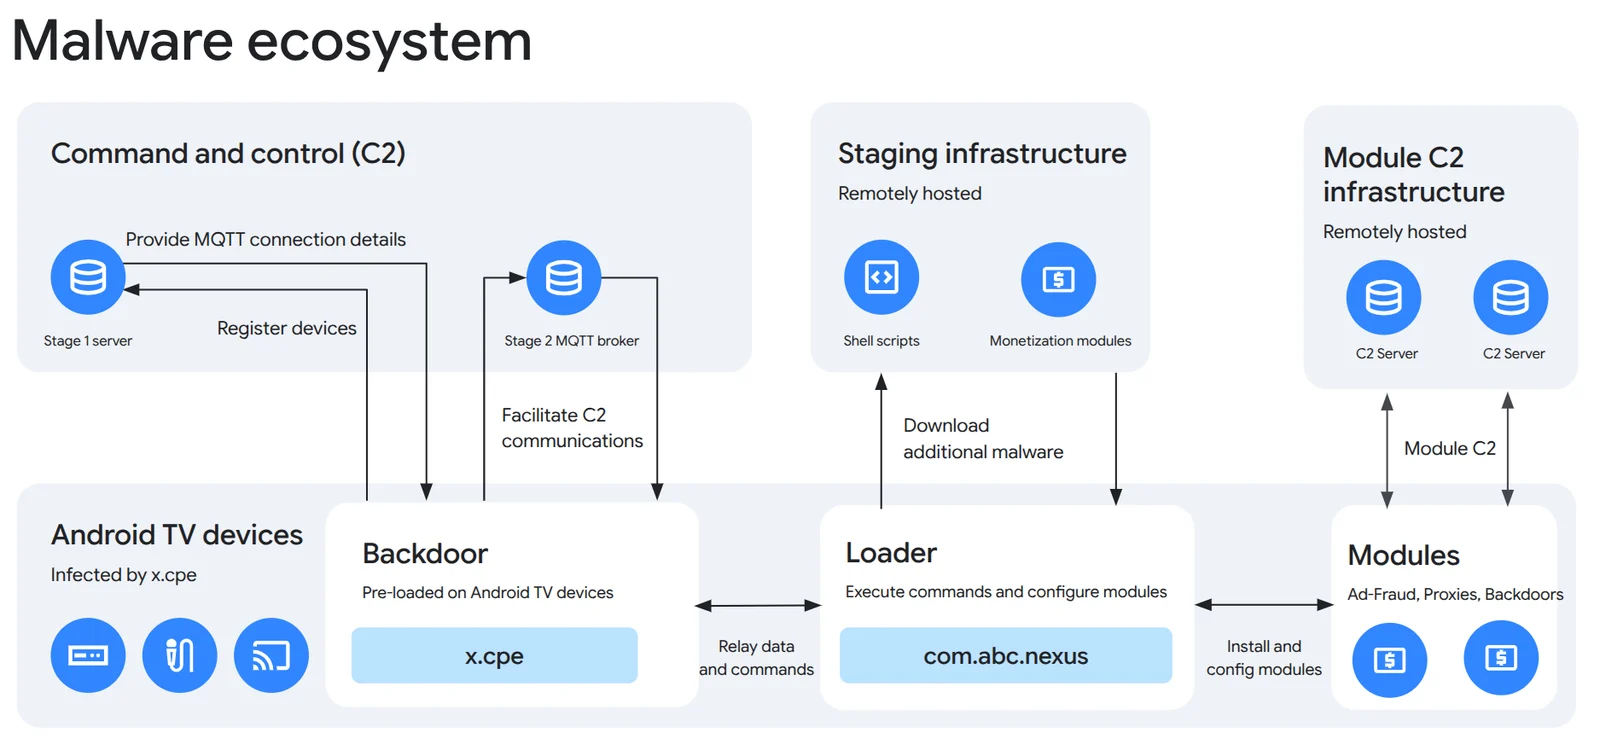 La forme de l’opération : une porte dérobée dans le micrologiciel, un chargeur, et une distribution tournante de modules payés. Image : Google
Par ce canal, les opérateurs pouvaient installer des applications en silence, exécuter des commandes d’interpréteur avec des privilèges système, capturer l’écran, injecter des frappes au clavier, et recueillir des renseignements sur les comptes, des détails sur l’appareil, des listes d’applications et des journaux système. La porte dérobée pouvait aussi désactiver la vérification des applications par Google Play Protect, ouvrant la voie à du nouveau code sans avertissement. Les modules faisaient ensuite le travail payant : ils inscrivaient les boîtiers dans des réseaux de serveurs mandataires résidentiels comme Linkfog, AppSalt et NetNut, commettaient de la fraude publicitaire par des modules comme CBOXTV et HiddenView, ou installaient d’autres portes dérobées comme Moyu, Spirit et Bird. Google affirme qu’un seul appareil pouvait faire fonctionner jusqu’à trois trousses de développement de serveur mandataire résidentiel à la fois.
Détails importants
| Élément | Détail |
|---|---|
| Porte dérobée | XCPE, fonctionnant sous le nom de x.cpe ou com.oemservice |
| Fabricant nommé par Google | Videostrong Technology Co., un OEM et ODM Android |
| Appareils inscrits | Plus de 1,3 million de boîtiers décodeurs, dans plus de 200 pays |
| Autre matériel trouvé | Appareils de télésanté, machines de karaoké et affichage numérique |
| Niveau de privilège | android.uid.system, dans le micrologiciel |
| Persistance | Se réinstalle à partir de la partition /oem/ après suppression et redémarrage |
| Utilisations des affiliés | Serveurs mandataires résidentiels, fraude publicitaire et autres portes dérobées |
| Portée du démantèlement | Domaines de contrôle de XCPE et de plus d’une douzaine de familles de logiciels malveillants affiliés |
| Effet plus large, selon Google | Accès coupé à au moins 10 millions d’appareils compromis de plus |
| Sanction pour le fabricant | Banni, avec toute filiale ou tout affilié futur, de la construction ou de la vente d’appareils Android certifiés et de la fourniture de logiciels à des fournisseurs certifiés |
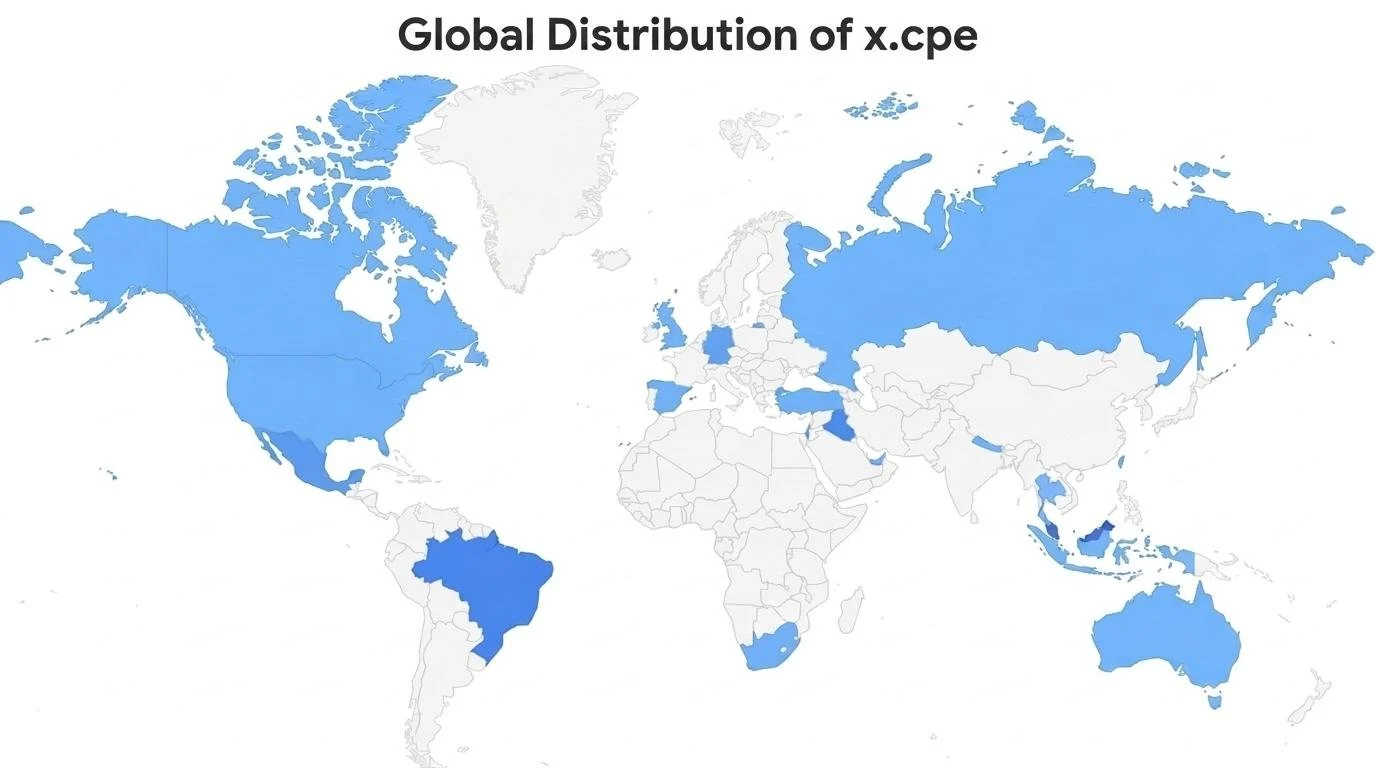 Où les boîtiers sont apparus : une répartition mondiale, avec les zones les plus foncées marquant les plus fortes concentrations. Image : Google
Synthient, l’une des firmes partenaires, dit avoir retracé l’opération après avoir trouvé le logiciel malveillant déjà installé sur un boîtier MECOOL KM9PRO Max acheté à la fin de 2025, et elle a publié une liste de noms de modèles d’appareils observés dans la campagne. MECOOL est une marque liée à Videostrong. Ce détail compte pour les propriétaires : le nom à l’avant d’un boîtier n’est peut être pas le nom de l’entreprise qui a construit son micrologiciel.
La suite
Confirmé : Videostrong est exclu d’Android certifié. Google a coupé les liens avec l’entreprise, l’a bannie, ainsi que toute filiale ou tout affilié futur, du programme d’appareils certifiés, et a modifié son propre processus d’examen pour fermer la faille du premier démarrage utilisée par l’implant. Les domaines de contrôle des affiliés sont hors service, ce qui, selon Google, devrait affaiblir un bassin beaucoup plus vaste de matériel compromis au delà des seuls boîtiers XCPE.
Les questions ouvertes sont celles qui comptent le plus pour les propriétaires. Google n’a pas annoncé de façon pour un propriétaire de vérifier un modèle de boîtier précis par rapport à une liste complète et de le nettoyer, et aucune réponse de Videostrong n’apparaît dans les reportages sur le démantèlement. Que les implants dormants restent dormants dépend du fait que les opérateurs ne remettent jamais sur pied une nouvelle infrastructure de contrôle, et c’est un espoir d’application de la loi, et non une garantie technique.
La leçon est brutale. Un boîtier de diffusion bon marché est un ordinateur qui vit sur votre réseau domestique avec votre bande passante, votre adresse IP et, dans ce cas, un propriétaire que vous n’avez jamais rencontré. Le prix était la caractéristique. L’accès à votre connexion était le produit.
Sources
- Google Threat Intelligence Group, Shutting the Door on the XCPE Botnet, 2 novembre 2026. Source principale pour l’attribution à Videostrong, la conception en trois étapes, la méthode de persistance, les modules des affiliés et les mesures de démantèlement. Les deux images du corps de l’article proviennent de ce rapport et sont créditées à Google.
- Plume, Google Leads Industry Takedown of Botnet Hidden in More Than 1.3 Million Set Top Boxes across 200 Countries, 2 novembre 2026. Communiqué du partenaire pour l’ampleur dans plus de 200 pays et l’absence de tout consentement ou de toute option de retrait pour les abonnés.
- BleepingComputer, Google disrupts million device XCPE Android malware botnet, bans TV box maker, 2 novembre 2026. Reportage sur l’enquête de Synthient, la découverte du MECOOL KM9PRO Max et les preuves de signature reliant la porte dérobée à Videostrong.
FIN DE LA TRANSMISSION
Restez curieux. Remettez tout en question.

