El aparato bajo el televisor estaba trabajando para otra persona. Google dijo el 2 de noviembre que más de 1.3 millones de decodificadores salieron de fábrica con una puerta trasera dentro del firmware, y que el propio fabricante la construyó, la operó y vendió el acceso a ella. Los servidores de control ahora están caídos. La puerta trasera sigue sentada en los aparatos.
Esto no fue un atacante que entró desde afuera. El Grupo de Inteligencia de Amenazas de Google dice que el implante venía con el producto, sobrevivió a las verificaciones que los dispositivos certificados deben pasar y convirtió el hardware de la sala en espacio de alquiler para criminales. Los propietarios no recibieron ninguna solicitud de consentimiento, ningún aviso y ningún interruptor para apagarlo.
El anuncio
Google evalúa con alta confianza que la puerta trasera y la red de bots fueron desarrolladas, desplegadas y operadas de forma intencional con fines de lucro por Videostrong Technology Co. Videostrong es un OEM y ODM de Android, lo que significa que construye dispositivos con sus propios nombres y diseña hardware que otras marcas venden como suyo. Google dice que encontró el software malicioso integrado directamente en muchos modelos y marcas de dispositivos diferentes a lo largo de varios años.
La desactivación fue una operación conjunta. Google trabajó con la Agencia Nacional de Policía de Japón y con Lumen, HUMAN Security, Plume, Synthient y TrendAI para mapear la red y desarticularla a finales de octubre. Luego Google emprendió acciones legales contra los dominios y servidores usados para controlar la red de bots y para instalar módulos de malware en los aparatos.
Que un fabricante de dispositivos infecte de forma intencional a sus usuarios con malware es una ruptura inaceptable de la confianza.
Google también actuó contra los clientes de la puerta trasera, no solo contra su constructor. Emprendió acciones legales contra los dominios de control de más de una docena de familias de malware que se cargaron en los dispositivos a través de XCPE. Como esos afiliados también difundían sus módulos por otros canales, Google evalúa que cortar sus dominios de control cortará el acceso a al menos 10 millones de dispositivos comprometidos adicionales.
Cómo funcionaba la puerta trasera
La puerta trasera principal, rastreada como x.cpe y que se ejecuta como com.oemservice en algunas compilaciones, se encuentra en el firmware y se ejecuta en el nivel de privilegio android.uid.system. Ese es el nivel del propio sistema operativo, muy por encima de lo que cualquier aplicación común puede alcanzar. Si un usuario la desinstala, el paquete se reinstala a sí mismo desde la partición /oem/ cuando el aparato se reinicia.
Desde finales de 2024 el diseño ha funcionado en tres etapas, según Google. La puerta trasera se encarga del contacto con los servidores de control. Un cargador, com.abc.nexus, ejecutaba los módulos que generaban dinero, aunque Google dice que últimamente ese cargador ha sido reemplazado por pequeños programas de entrega disfrazados de aplicaciones del sistema Android. La tercera etapa son los módulos mismos, construidos por afiliados y cargados en los aparatos a cambio de una tarifa.
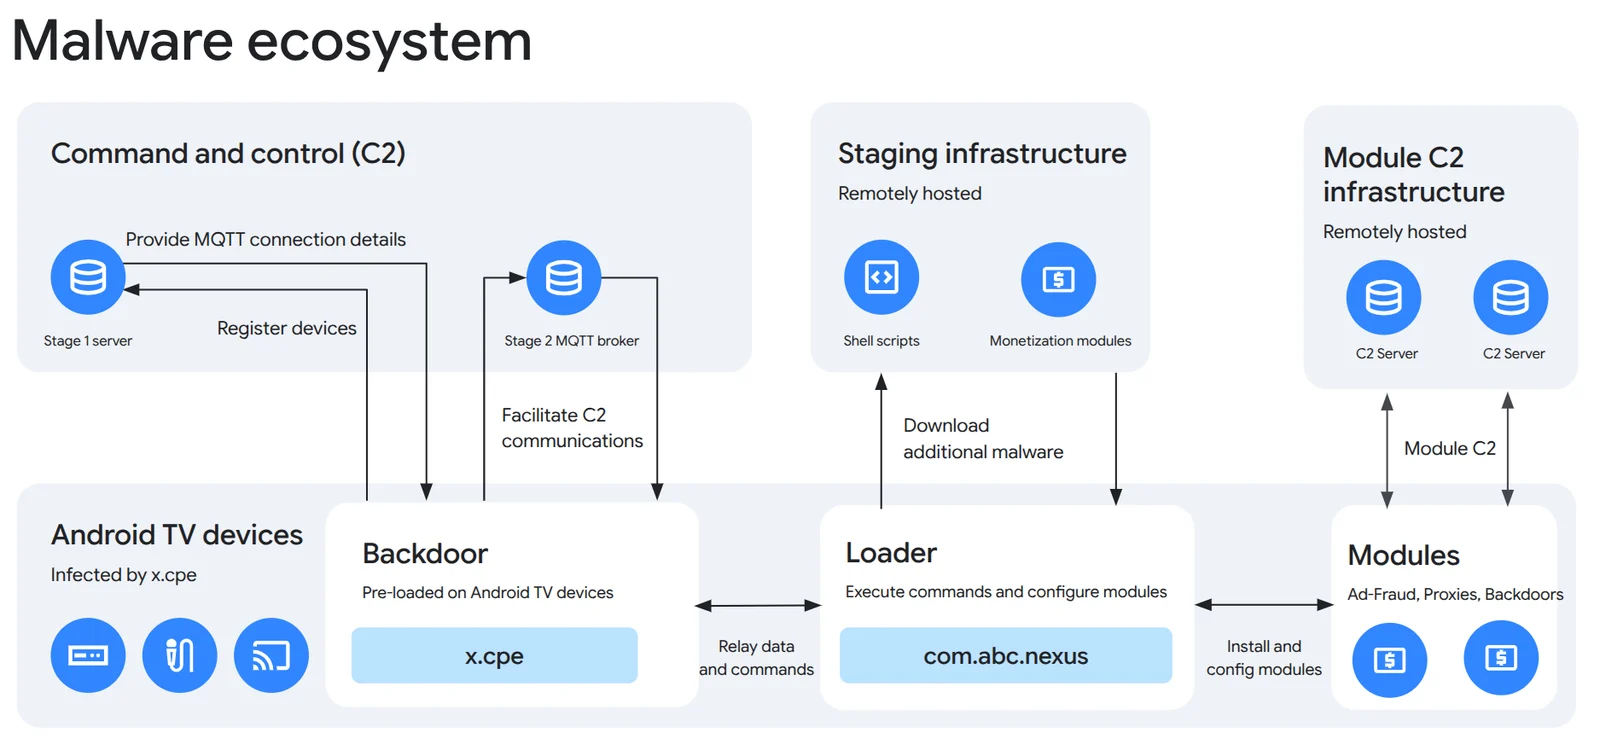 La forma de la operación: una puerta trasera en el firmware, un cargador y un elenco rotativo de módulos pagos. Imagen: Google
A través de ese canal, los operadores podían instalar aplicaciones en silencio, ejecutar comandos de shell con privilegios del sistema, capturar la pantalla, inyectar pulsaciones de teclas y recopilar información de cuentas, detalles del dispositivo, listas de aplicaciones y registros del sistema. La puerta trasera también podía desactivar la verificación de aplicaciones de Google Play Protect, y despejaba el camino para que código nuevo llegara sin una advertencia. Luego los módulos hacían el trabajo de ganar dinero: inscribían los aparatos en redes de proxy residenciales como Linkfog, AppSalt y NetNut, ejecutaban fraude publicitario a través de módulos como CBOXTV y HiddenView, o instalaban más puertas traseras como Moyu, Spirit y Bird. Google dice que un solo dispositivo podía ejecutar hasta tres SDK de proxy residencial a la vez.
Detalles importantes
| Elemento | Detalle |
|---|---|
| Puerta trasera | XCPE, que se ejecuta como x.cpe o com.oemservice |
| Fabricante nombrado por Google | Videostrong Technology Co., un OEM y ODM de Android |
| Dispositivos inscritos | Más de 1.3 millones de decodificadores, en más de 200 países |
| Otro hardware encontrado | Dispositivos de telesalud, máquinas de karaoke y señalización digital |
| Nivel de privilegio | android.uid.system, dentro del firmware |
| Persistencia | Se reinstala desde la partición /oem/ después de la eliminación y el reinicio |
| Usos de los afiliados | Proxies residenciales, fraude publicitario y más puertas traseras |
| Alcance de la desactivación | Dominios de control de XCPE y de más de una docena de familias de malware afiliadas |
| Efecto más amplio, según Google | Acceso cortado a al menos 10 millones de dispositivos comprometidos más |
| Sanción para el fabricante | Vetado, junto con cualquier filial o afiliada futura, de construir o vender dispositivos Android certificados o suministrar software a proveedores certificados |
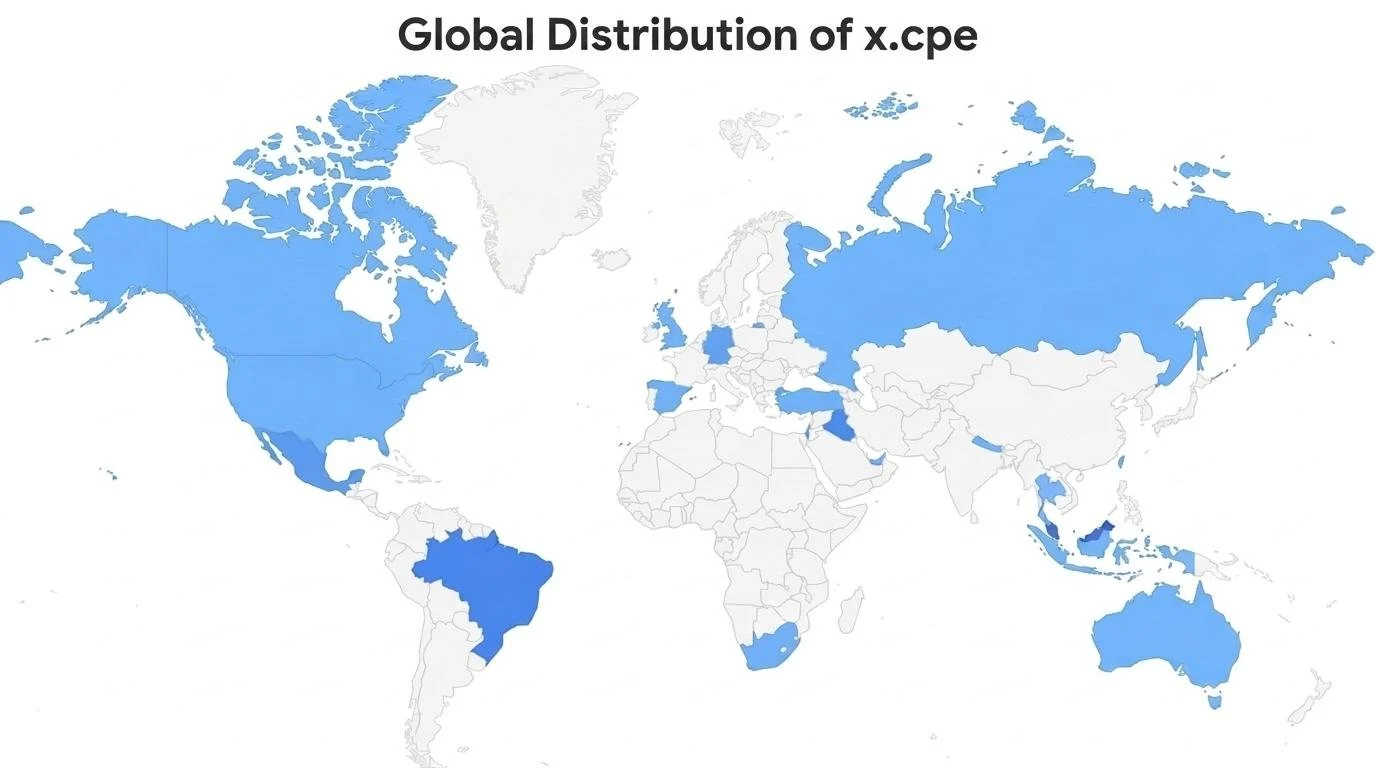 Dónde aparecieron los aparatos: una extensión global, con el sombreado más intenso marcando las mayores concentraciones. Imagen: Google
Synthient, una de las firmas asociadas, dice que rastreó la operación después de encontrar el malware ya instalado en un aparato MECOOL KM9PRO Max comprado a finales de 2025, y ha publicado una lista de nombres de modelos de dispositivos vistos en la campaña. MECOOL es una marca vinculada a Videostrong. Ese detalle importa para los propietarios: el nombre en el frente de un aparato puede no ser el nombre de la empresa que construyó su firmware.
Qué sigue
Confirmado: Videostrong está fuera de Android certificado. Google cortó los vínculos con la empresa, la vetó a ella y a cualquier filial o afiliada futura del programa de dispositivos certificados, y cambió su propio proceso de revisión para cerrar la brecha del primer arranque que usó el implante. Los dominios de control de los afiliados están caídos, lo que Google espera que debilite un conjunto mucho mayor de hardware comprometido más allá de los propios aparatos XCPE.
Las preguntas abiertas son las que más les importan a los propietarios. Google no ha anunciado una forma para que un propietario verifique un modelo de aparato específico frente a una lista completa y lo limpie, y ninguna respuesta de Videostrong aparece en la cobertura de la desactivación. Que los implantes dormidos permanezcan dormidos depende de que los operadores nunca levanten una nueva infraestructura de control, y eso es una esperanza de aplicación de la ley, no una garantía técnica.
La lección es contundente. Un decodificador de streaming barato es una computadora que vive en tu red doméstica con tu ancho de banda, tu dirección IP y, en este caso, un casero que nunca conociste. El precio era la característica. El acceso a tu conexión era el producto.
Fuentes
- Google Threat Intelligence Group, Shutting the Door on the XCPE Botnet, November 2, 2026. Primary source for the attribution to Videostrong, the three stage design, the persistence method, the affiliate modules, and the takedown actions. Both body images are from this report and are credited to Google.
- Plume, Google Leads Industry Takedown of Botnet Hidden in More Than 1.3 Million Set Top Boxes across 200 Countries, November 2, 2026. Partner release for the scale across more than 200 countries and the absence of any consent or opt out for subscribers.
- BleepingComputer, Google disrupts million device XCPE Android malware botnet, bans TV box maker, November 2, 2026. Reporting on the Synthient investigation, the MECOOL KM9PRO Max discovery, and the signing evidence tying the backdoor to Videostrong.
FIN DE LA TRANSMISIÓN
Mantén la curiosidad. Cuestiónalo todo.

