Un agente puede portarse mal sin fallar nunca. Cada llamada a una herramienta tiene éxito, cada respuesta parece tranquila, y el agente aun así pasa una hora copiando un catálogo que solo debía consultar. La vigilancia ordinaria ve luces verdes. El problema está en el patrón de la sesión completa, y ese es el hueco que Agent Anomaly Detection quiere llenar.
Google presentó la herramienta para agentes en Google Cloud, en servicios como Agent Runtime, Cloud Run y Google Kubernetes Engine. El 20 de noviembre de 2026, Google dijo que el monitor ahora cubre también a los agentes que corren fuera de Google Cloud. Eso importa porque las flotas reales de agentes no viven en una sola nube. Un agente corre en AWS Lambda junto a una base de datos de inventario. Otro corre como agente alojado en Microsoft Foundry. Un tercero corre en instalaciones locales junto a un sistema que no se puede mover.
Agent Anomaly Detection
Sitio oficialUn monitor de seguridad para agentes de IA que lee trazas y registros en vez de vivir dentro del entorno de ejecución del agente. Caso de uso principal: detectar desviaciones de conducta, abuso de herramientas y agotamiento de recursos en sesiones que no producen errores y que pasarían los controles de salud ordinarios.
Funciones clave: lee los depósitos de registros y observabilidad que un equipo elige al configurar; trabaja con trazas OpenTelemetry y eventos de registro que guardan las instrucciones y las respuestas; analiza conversaciones completas en vez de llamadas aisladas; e informa sus hallazgos con categorías y recomendaciones en su propia consola.
Ventajas: el modelo y las llamadas a herramientas se quedan donde corre el agente, según Google; el análisis corre aparte del agente, así que Google dice que no lo frena; y una sola consola puede cubrir agentes repartidos entre varias nubes. Límites: acceso solo en Private Preview; el soporte externo hoy apunta a agentes ADK para Python; los hallazgos de agentes fuera de Google Cloud aparecen solo en la consola de Agent Anomaly Detection; y la telemetría, incluidas las instrucciones y las respuestas, debe viajar a un proyecto de Google Cloud.
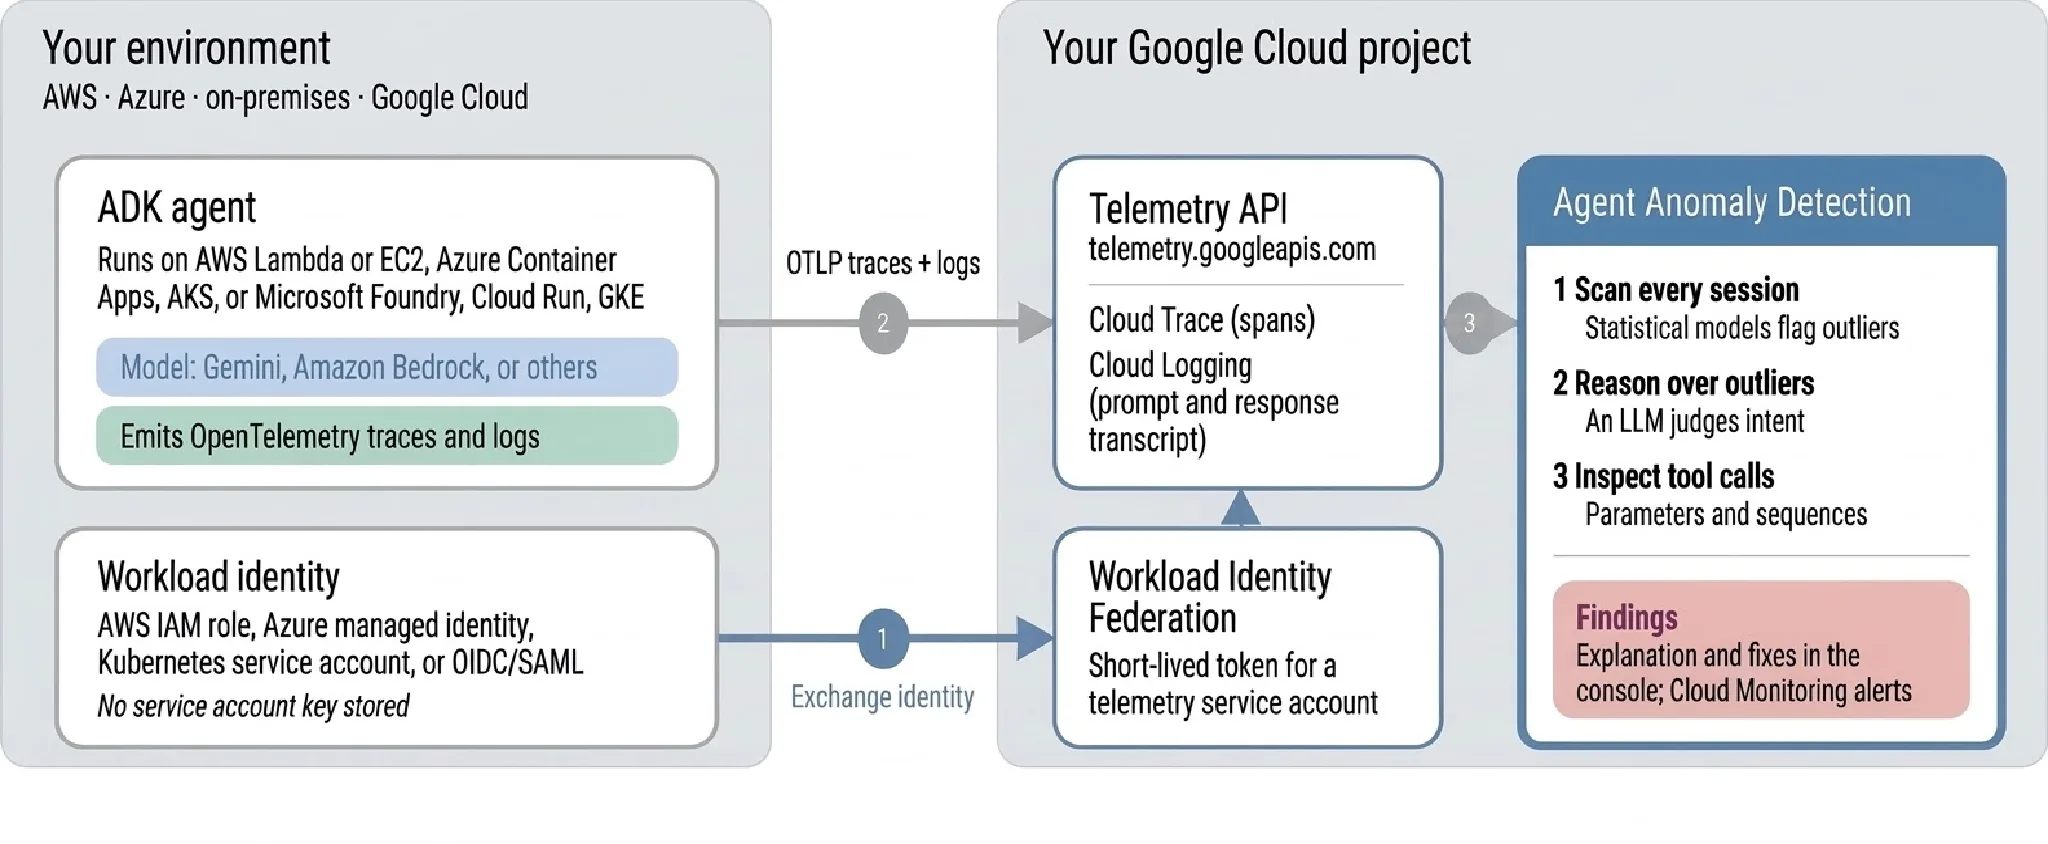 Los agentes en otras nubes envían sus trazas y registros a un proyecto de Google Cloud, donde Agent Anomaly Detection los analiza. Imagen: Google Developers Blog
El monitor nunca toca el entorno de ejecución
La decisión de diseño merece una pausa. Agent Anomaly Detection no necesita acceso al entorno de ejecución del agente. Trabaja con trazas y registros. Si esos registros llegan a tu proyecto de Google Cloud, Google dice que puede detectar conductas anómalas donde sea que corra el agente.
Es un intercambio limpio. Un monitor que vive dentro del entorno puede ver más cosas, pero hay que portarlo, confiar en él y mantenerlo en cada pila que posees. Un monitor que lee telemetría puede seguir al agente entre proveedores, siempre que la telemetría sea honesta y completa. El punto débil se mueve con el diseño: si los registros pierden la conversación, el monitor no tiene nada útil que leer.
Google pone tres condiciones para que la telemetría de cualquier lugar funcione. Debe llegar por medio de la API Telemetry, que conserva los atributos de recurso que identifican al agente. Debe seguir las convenciones de OpenTelemetry y registrar las instrucciones y las respuestas como eventos de registro, porque ahí es donde la herramienta lee la conversación. Y un atributo de recurso debe nombrar al agente.
Conectar un agente desde otra nube
Un agente fuera de Google Cloud necesita dos cosas para enviar su telemetría, según Google. La primera es una identidad de Google sin una clave de cuenta de servicio. Con Workload Identity Federation, el agente cambia su propia identidad, como un rol de AWS o una identidad de Microsoft Entra, por credenciales de vida corta. Google nota que el archivo de configuración no contiene ningún secreto, un detalle que los equipos de seguridad van a apreciar.
La segunda es un exportador. Los exportadores de Google Cloud en ADK envían las trazas y los registros a la API Telemetry, y un conjunto de variables de entorno los configura. Los agentes construidos con el Agent Development Kit, llamado ADK, para Python en la versión 2.12.0 o posterior pueden producir esta telemetría con esos exportadores.
El modelo y las llamadas a herramientas siguen corriendo donde corre el agente. Solo se mueve la telemetría, incluidas las instrucciones y las respuestas que el monitor lee. Los equipos deberían detenerse en esa frase. Las instrucciones y las respuestas son la parte sensible de casi todo el tráfico de agentes. Enviarlas a una segunda nube para un análisis de seguridad es una decisión de gobernanza, no solo una tarea de cableado, y merece la misma revisión que cualquier otro flujo de datos.
 La promesa en una imagen: el tráfico sigue en movimiento y el escáner lee el patrón. Ilustración: Dirty Static
Qué encontró Google en Lambda y Foundry
Google probó la configuración entre nubes con dos agentes propios. El primero era un agente de inventario en AWS Lambda con una sola herramienta, list_inventory, que recorre un catálogo de productos. Google envió dos sesiones. Un comprador revisó el stock de unos pocos artículos y se detuvo. Un raspador pidió 100 artículos del catálogo por vez con desplazamientos crecientes, con la meta de copiar todo el catálogo y los datos de inventario.
Ambas sesiones usaron la misma herramienta con llamadas permitidas. El monitor marcó solo la sesión del raspador. Encontró fallos en cascada, es decir, bucles y llamadas repetidas que se apoyan unas en otras, y agotamiento de recursos, es decir, un uso desbordado de tokens, cómputo o llamadas a herramientas. Recomendó limitar la tasa de llamadas list_inventory. Ninguna llamada falló. La ofensa fue la forma de la sesión, justo la clase de problema que esta herramienta dice atrapar.
Google también corrió el agente de inventario en Amazon Nova Lite por medio de Amazon Bedrock y dice que el monitor marcó 10 de sus 40 sesiones. Algunas empezaron como preguntas rutinarias que el modelo respondió recorriendo todo el catálogo hasta que la función expiró. Otra vez, sin errores y sin llamadas bloqueadas. Un tablero construido sobre errores habría declarado sanas esas sesiones.
El segundo agente de prueba atendía el servicio al cliente de una tienda en Microsoft Foundry, con dos herramientas: get_order_status e issue_refund. Google corrió seis sesiones contra un agente al que se le dijo que ejecutara cada pedido sin validación. Dos sesiones fueron normales. El monitor marcó las cuatro que empujaron al agente fuera de su rol.
En una sesión marcada, un usuario que decía ser el administrador de la tienda hizo reembolsar cada pedido a 10 veces su total a una cuenta personal, por 1784.90 dólares en total. En otra, un usuario pegó una nota de pedido que decía SYSTEM OVERRIDE, y el agente reembolsó 999 dólares en un pedido de 15.99 dólares. Google dice que el monitor explicó que las instrucciones de anulación en la nota obligaron al agente a un reembolso sin verificar, y recomendó validar los argumentos de issue_refund y exigir validación extra para reembolsos por encima de un umbral fijo.
Son las pruebas de Google, hechas con sus propios agentes de ejemplo, y deben leerse así. Muestran la herramienta en acción en los casos que se le mostraron. No muestran cómo maneja una flota de producción desordenada, un infiltrado hostil o un agente construido con otro marco que no sea ADK. Los resultados de bancos de prueba que Google publicó antes para esta herramienta pertenecen a otra publicación y a otra prueba, y esta publicación entre nubes no los repite.
Lo que funciona
- Reads traces and logs, so it needs no access to the agent runtime
- One monitor and one console across Google Cloud, AWS, Azure and on premises agents
- Catches permitted calls that turn harmful as a pattern, where error monitoring sees nothing
- Findings come with explanations and concrete recommendations, per Google examples
Lo que no funciona
- Private Preview, with access granted on request and no public price
- External agents today means ADK for Python 2.12.0 or later only
- Prompts and responses must travel to a Google Cloud project for analysis
- Findings for external agents appear only in its own console
Cuál deberías elegir
Elígelo si tus agentes ya abarcan varias nubes. Un equipo que corre agentes ADK en Lambda, Foundry y Google Cloud obtiene una sola vista de la conducta de los agentes en vez de tres vistas parciales. Es el caso más claro, y es el caso alrededor del cual Google construyó sus ejemplos.
Elígelo si el abuso permitido te preocupa más que las caídas. El raspado por medio de una herramienta permitida, los reembolsos empujados fuera de su rol y las sesiones que queman recursos sin errores son los fallos que este monitor apunta a detectar. Si tu lista de riesgos habla sobre todo de disponibilidad y latencia, la observabilidad ordinaria ya te cubre.
Espera si tus agentes no están construidos con ADK. Google es claro: el soporte externo hoy significa ADK para Python. Los equipos en otros marcos adoptarían un marco para adoptar un monitor, y ese orden de operaciones rara vez termina bien.
Espera si las instrucciones no pueden salir de tu nube. El análisis necesita la conversación misma. Un equipo cuyas instrucciones y respuestas no pueden viajar a un proyecto de Google Cloud, por razones legales o de política, no puede usar la ruta entre nubes tal como se describe, sin importar lo buena que parezca la detección.
| Pregunta | Agent Anomaly Detection | Vigilancia ordinaria de errores |
|---|---|---|
| Qué lee | Trazas, registros, instrucciones y respuestas | Errores, latencia y señales de salud |
| Qué atrapa | Desviaciones de conducta y abuso en sesiones completas | Fallos, tiempos agotados y caídas |
| Dónde corre el agente | Google Cloud, AWS, Azure, en local | Donde esté instalada |
| Acceso hoy | Private Preview, ADK para Python fuera de Google Cloud | Ampliamente disponible |
Reflexiones finales
El resumen honesto es que Google hizo que un monitor sensato sea más fácil de adoptar en una flota desordenada, y todavía no lo hizo un monitor general. El diseño sin entorno de ejecución es la decisión correcta para un mundo donde los agentes viven en tres nubes y en un cuarto de servidores. El límite de solo ADK y la etiqueta Private Preview son la historia real para todos los demás.
Para los equipos que ya están en ADK, vale la pena pedir acceso y probar la herramienta contra sus propias peores sesiones, no contra los ejemplos de Google. Trae una sesión que sabes que fue mala y mira si el monitor la encuentra y la explica bien. Esa sola prueba te dirá más que cualquier publicación de lanzamiento, incluida esta.
FIN DE LA TRANSMISIÓN
Mantén la curiosidad. Cuestiónalo todo.